安全提醒:请勿使用 iPhone 或 iPad 访问文中提及的可疑活动域名,也不要继续转发其邀请链接。本文根据原始样本分析整理,相关恶意行为与归因结论以原作者研判为依据,尚不代表厂商或安全机构的官方通报。
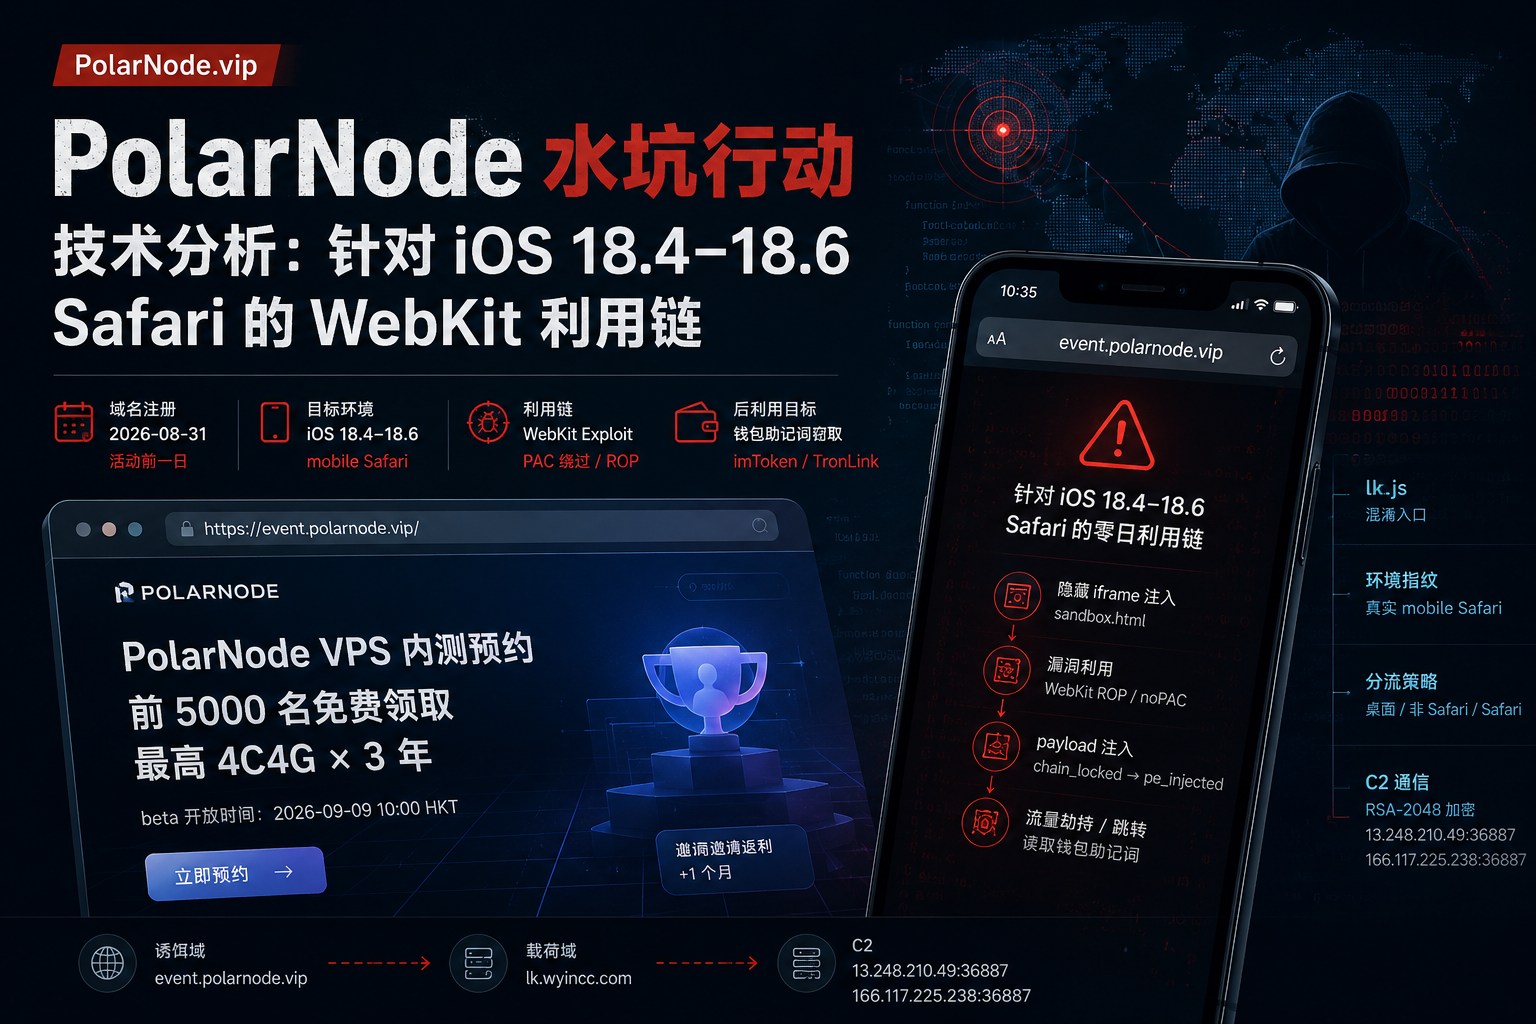
近日,一个名为 PolarNode 的 VPS 内测预约页面开始在部分社群传播。活动以“前 5000 名免费领取服务器”为诱饵,最高宣称赠送 4 核 4G、长达 3 年的 VPS,并通过邀请奖励推动用户主动扩散。
然而,据原文对网页资源、预约接口及第三方脚本的分析,这并非普通的云服务推广活动,而疑似是一场专门面向 iOS 18.4–18.6 Mobile Safari 用户的水坑攻击。其最终目标可能指向 imToken、TronLink 等移动端钱包中的敏感凭证。
先说结论
- 不要访问或继续传播 PolarNode 的活动链接。
- iPhone、iPad 用户尤其需要警惕,不要按页面提示切换到 Safari 打开。
- 如果曾使用相关版本的 iOS Safari 访问该页面,应尽快升级系统,并检查移动钱包和链上资产安全。
- 对于存有较大金额的热钱包,建议尽快转移资产、废弃原助记词并重新创建安全钱包。
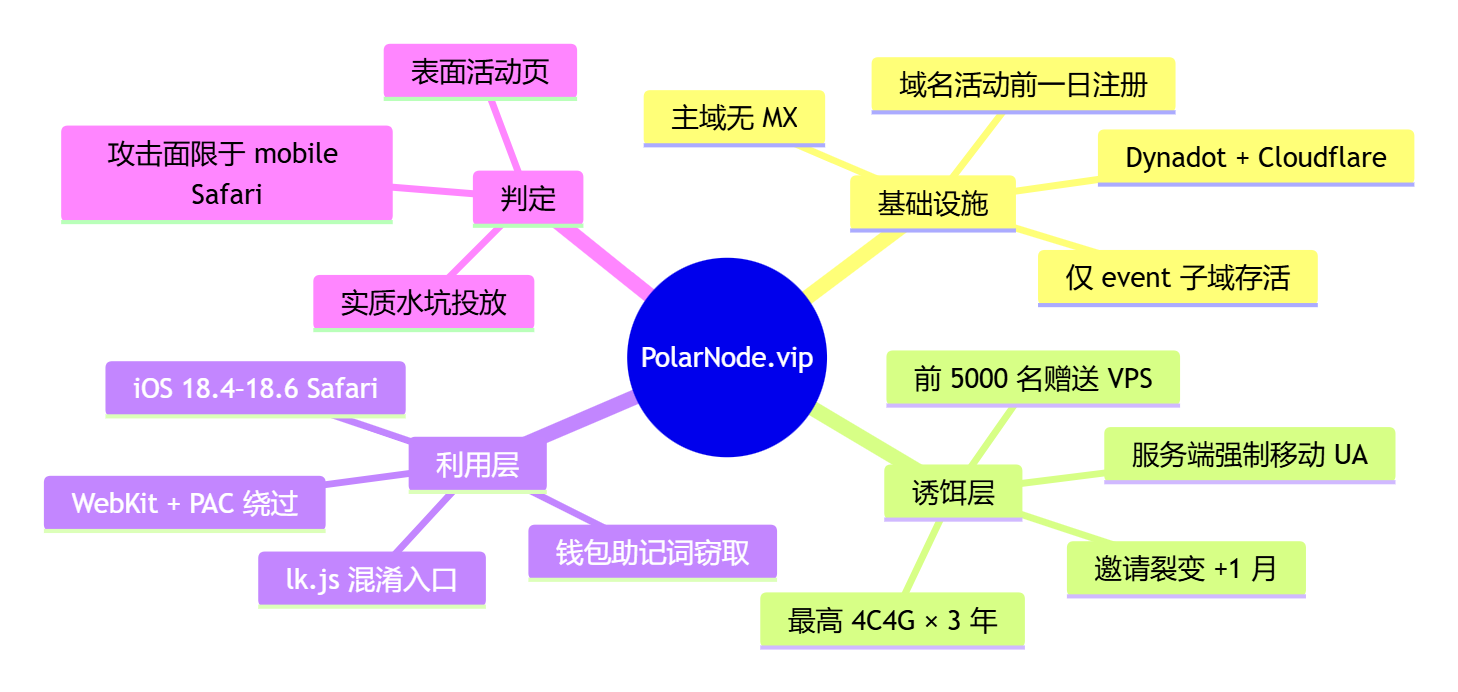
一、为什么这个活动值得警惕
活动页对外宣称将于 2026 年 9 月 9 日开放 beta 测试,奖励设置极具吸引力:
| 名次 | 宣称奖励 |
|---|---|
| 前 100 名 | 4C4G VPS,使用 3 年 |
| 前 500 名 | 4C4G VPS,使用 1 年 |
| 前 1000 名 | 2C2G VPS,使用 1 年 |
| 前 5000 名 | 任意规格 VPS,使用 6 个月 |
| 每邀请 1 人 | 使用时长增加 1 个月 |
页面的邀请机制并非摆设:用户预约后可获得个人邀请码,并继续在 Telegram 等社群中扩散链接。高价值赠品与邀请返利相结合,可以在短时间内形成裂变传播。
但从基础设施来看,它又不像一家正常运营的 VPS 服务商:
| 观察项目 | 原文记录 | 风险判断 |
|---|---|---|
| 域名注册时间 | 2026 年 8 月 31 日,距活动传播仅一天 | 新注册域名配合高额赠送,风险较高 |
| 邮件服务 | 主域未配置 MX | 与需要处理注册、通知和售后的服务商身份不符 |
| 业务子域 | 仅活动子域存活 | 未发现官网、API、控制面板等常见服务入口 |
| 页面形态 | 单一活动页 | 更像短期投放的诱饵站点 |
这些特征单独出现并不能直接证明网站恶意,但与移动端强制访问、外部混淆脚本等现象叠加后,风险等级明显上升。
二、诱饵页面与恶意载荷相互分离
据原文分析,活动页本身使用 Next.js 构建,第一方业务代码中没有直接出现攻击逻辑。真正的可疑能力位于另一个域名加载的混淆 JavaScript 中。
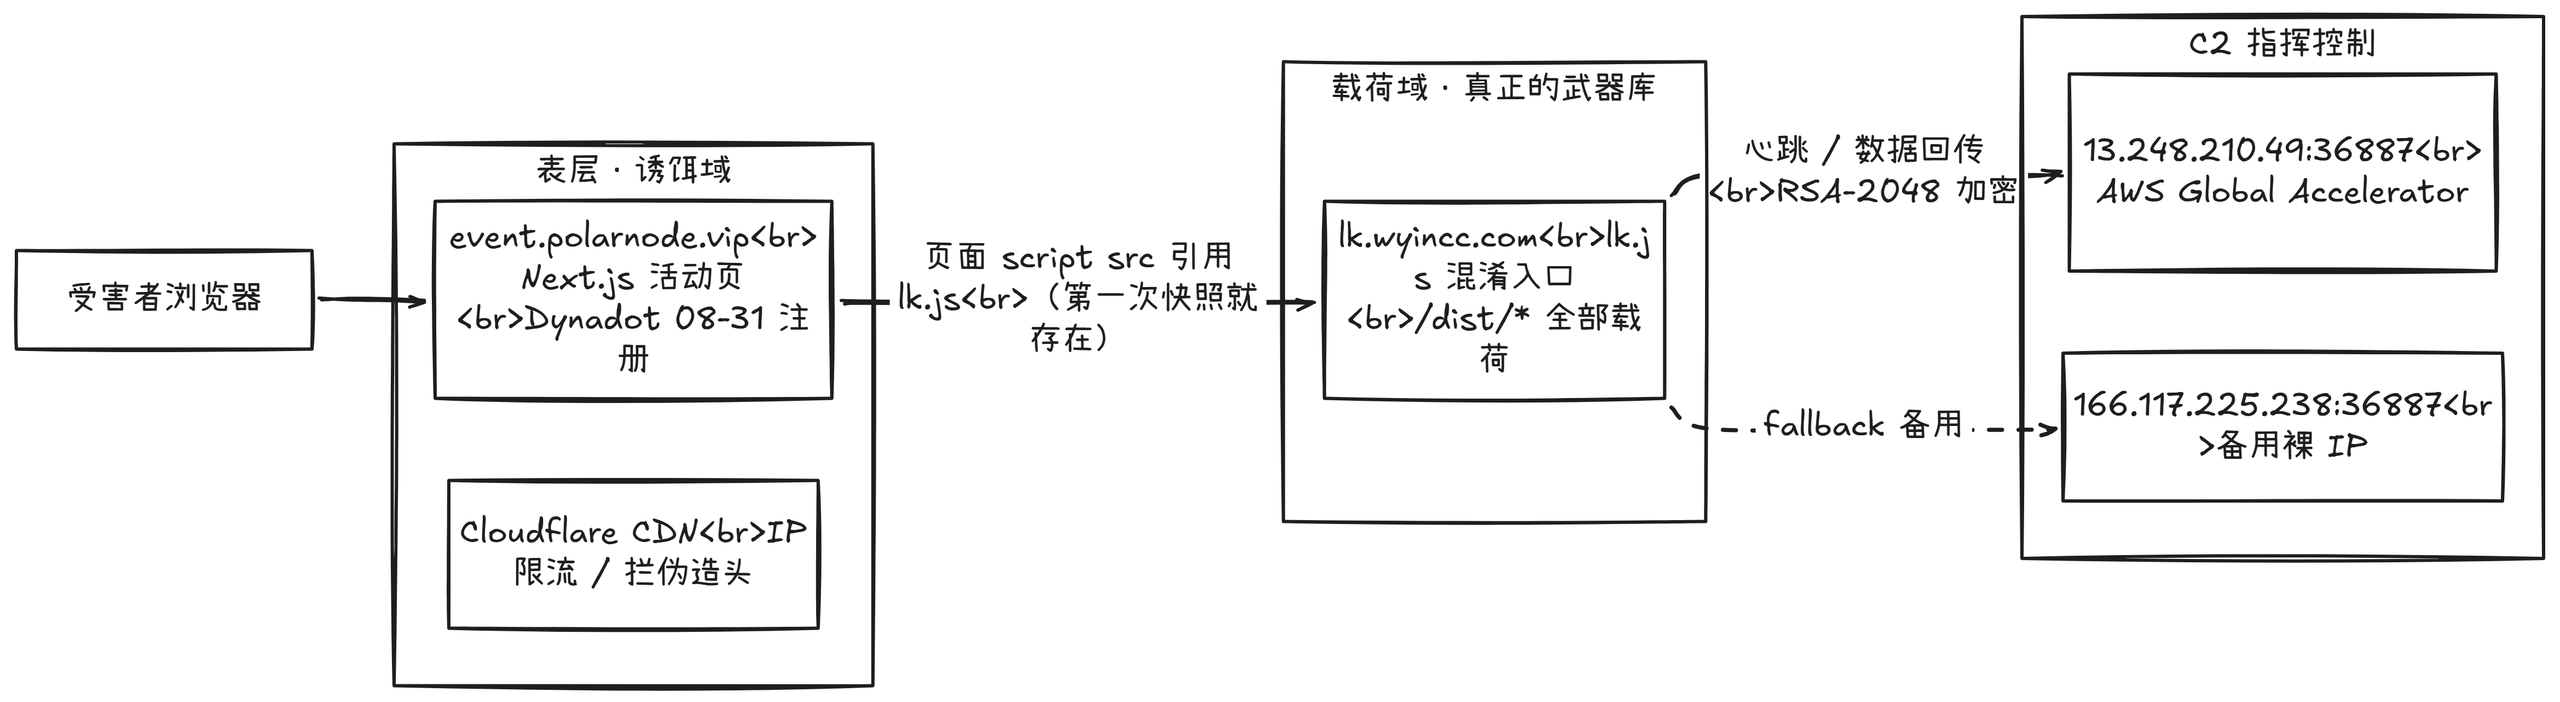
这种设计把正常业务页面与利用代码拆开:普通扫描器看到的可能只是一个预约页面,而真正的载荷会根据浏览器和设备环境选择性触发。可疑脚本还会通过隐藏 iframe 加载后续内容,并使用会话标识、限流 Cookie 等机制控制执行频率。
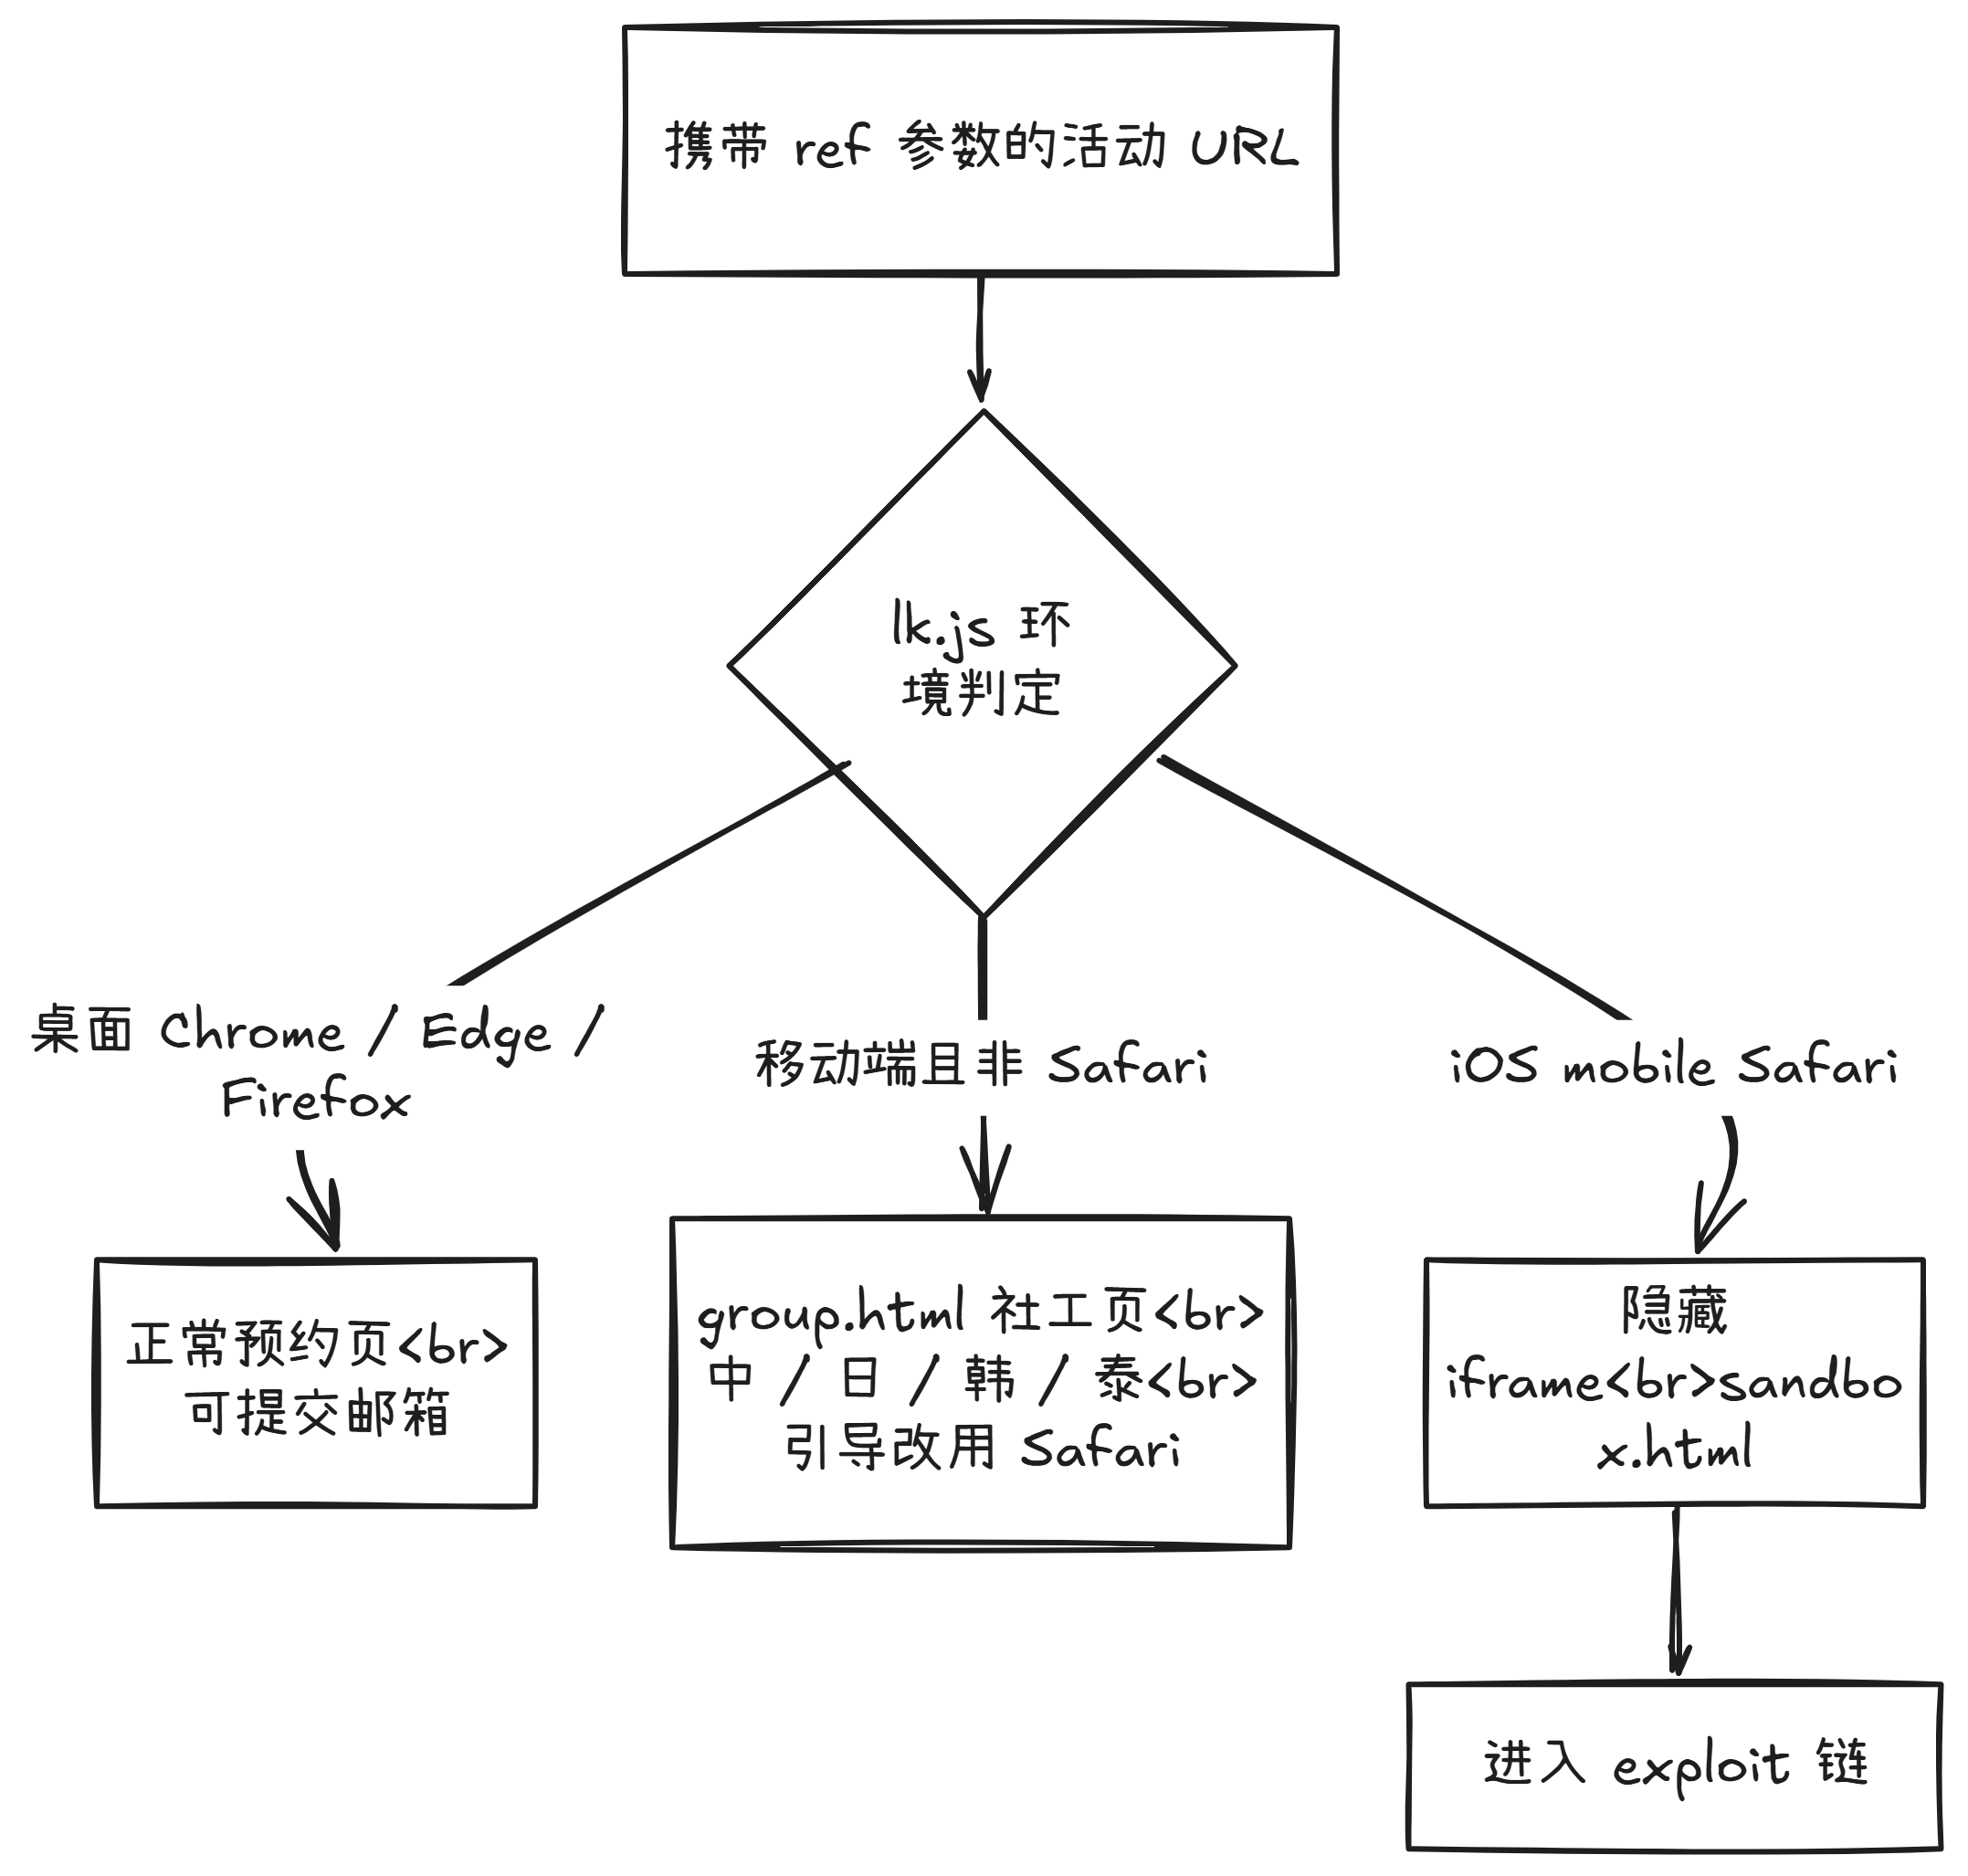
原文还提到,脚本会检测模拟器和 iOS 的“锁定模式”(Lockdown Mode)。如果发现分析或高防护环境,载荷可能直接静默退出,从而降低被研究人员捕获的概率。
三、它会根据浏览器分流访问者
该页面对不同访问环境采取了不同策略:
- 桌面浏览器:正常展示预约流程,用于维持活动的可信外观,同时继续收集邮箱并推动邀请传播。
- 非 Safari 移动浏览器:引导用户改用 Safari,并提示复制链接重新打开。
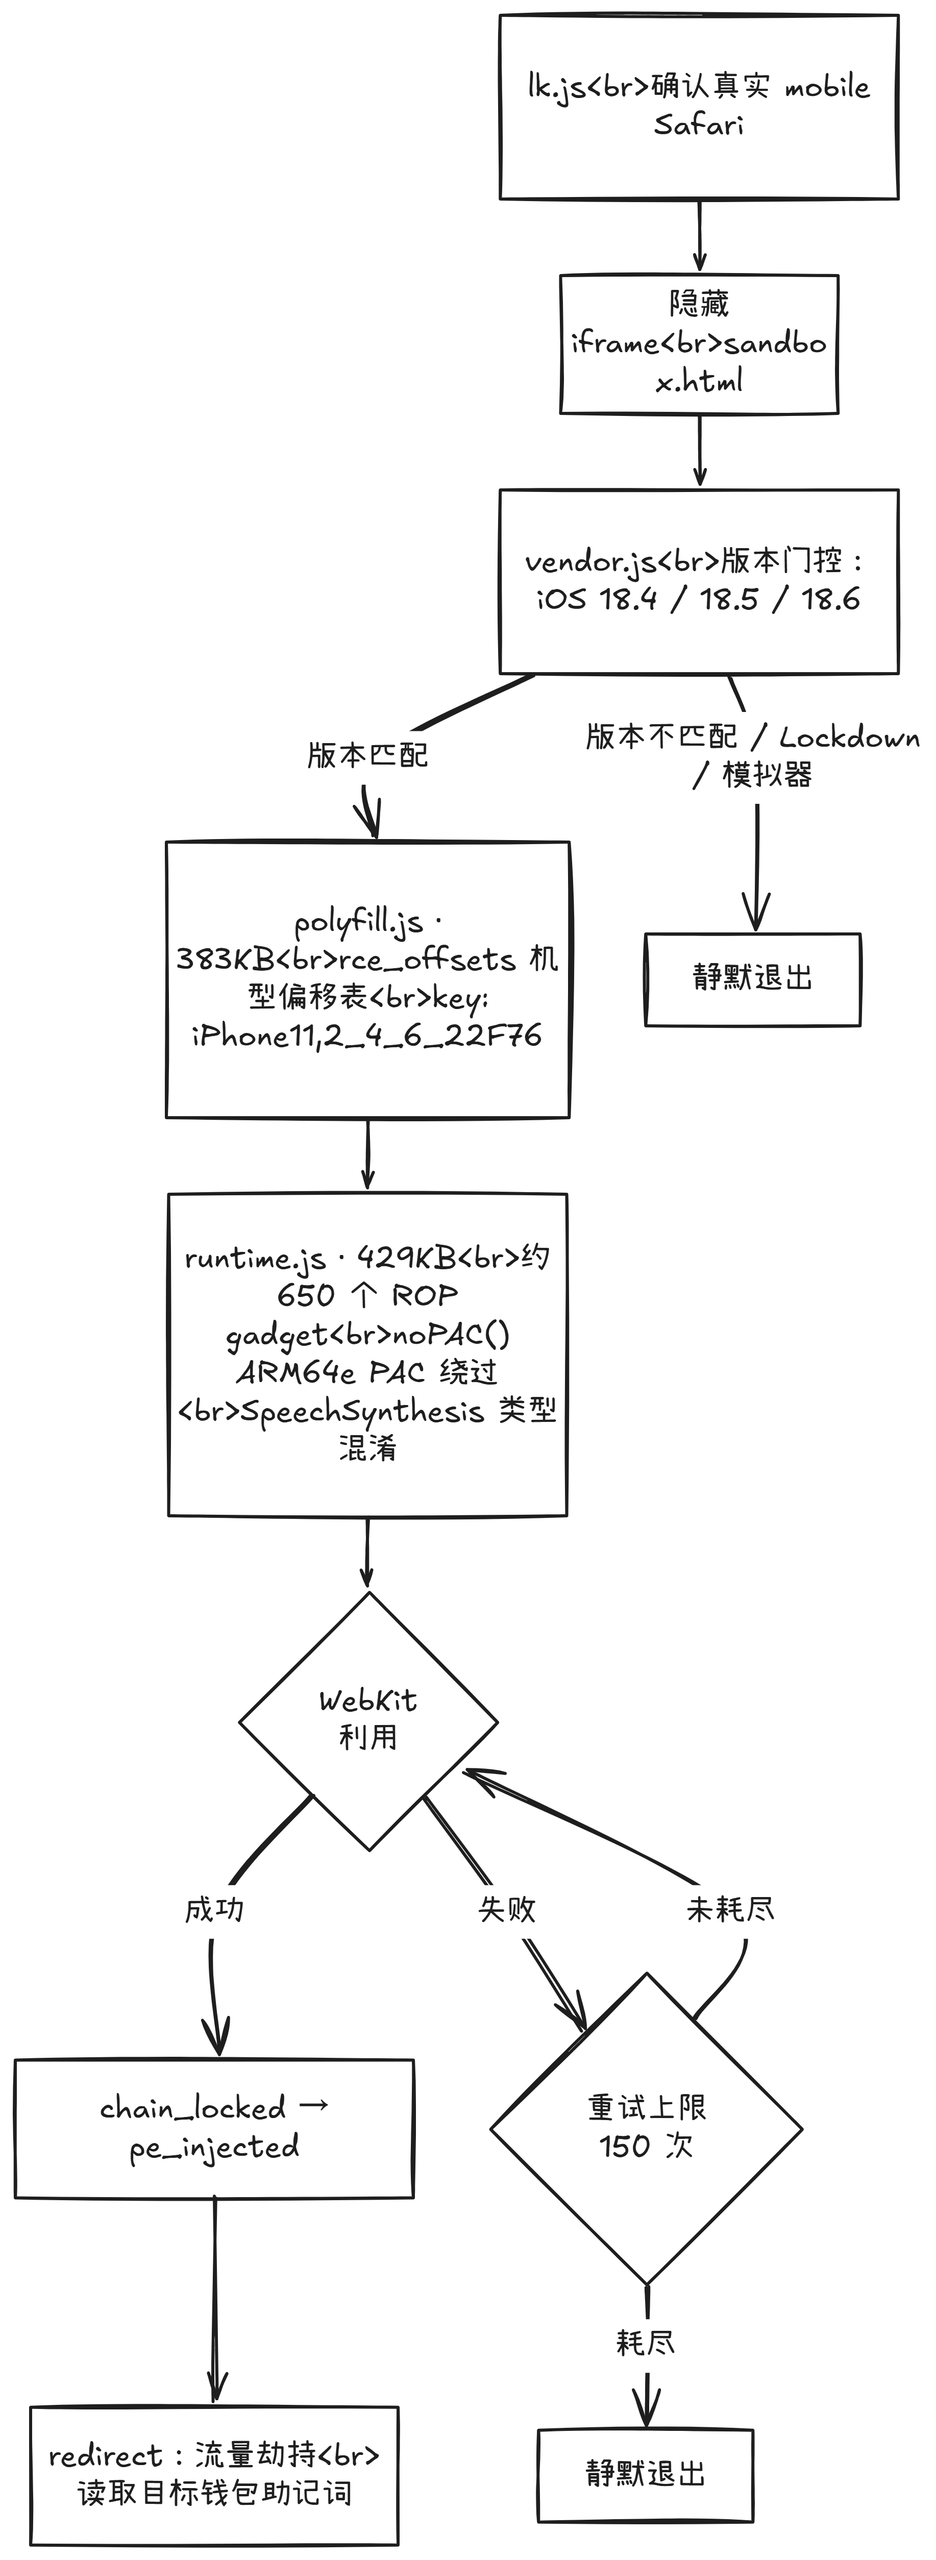
- iOS Mobile Safari:在后台注入隐藏 iframe,进入原文所述的后续利用流程。
这也是本次事件最危险的一点:电脑访问时,用户可能只看到一个看似正常的活动页,进而误以为链接安全;真正的攻击行为则只对满足条件的 iPhone 或 iPad 环境开放。
四、疑似针对 iOS 18.4–18.6 的 WebKit 利用链
根据原文对载荷特征的还原,攻击代码包含按 iPhone 机型和系统版本匹配的内存参数、多阶段执行状态、ROP 链、Mach 接口调用、PAC 绕过以及与 WebKit、GPU 进程相关的利用组件。
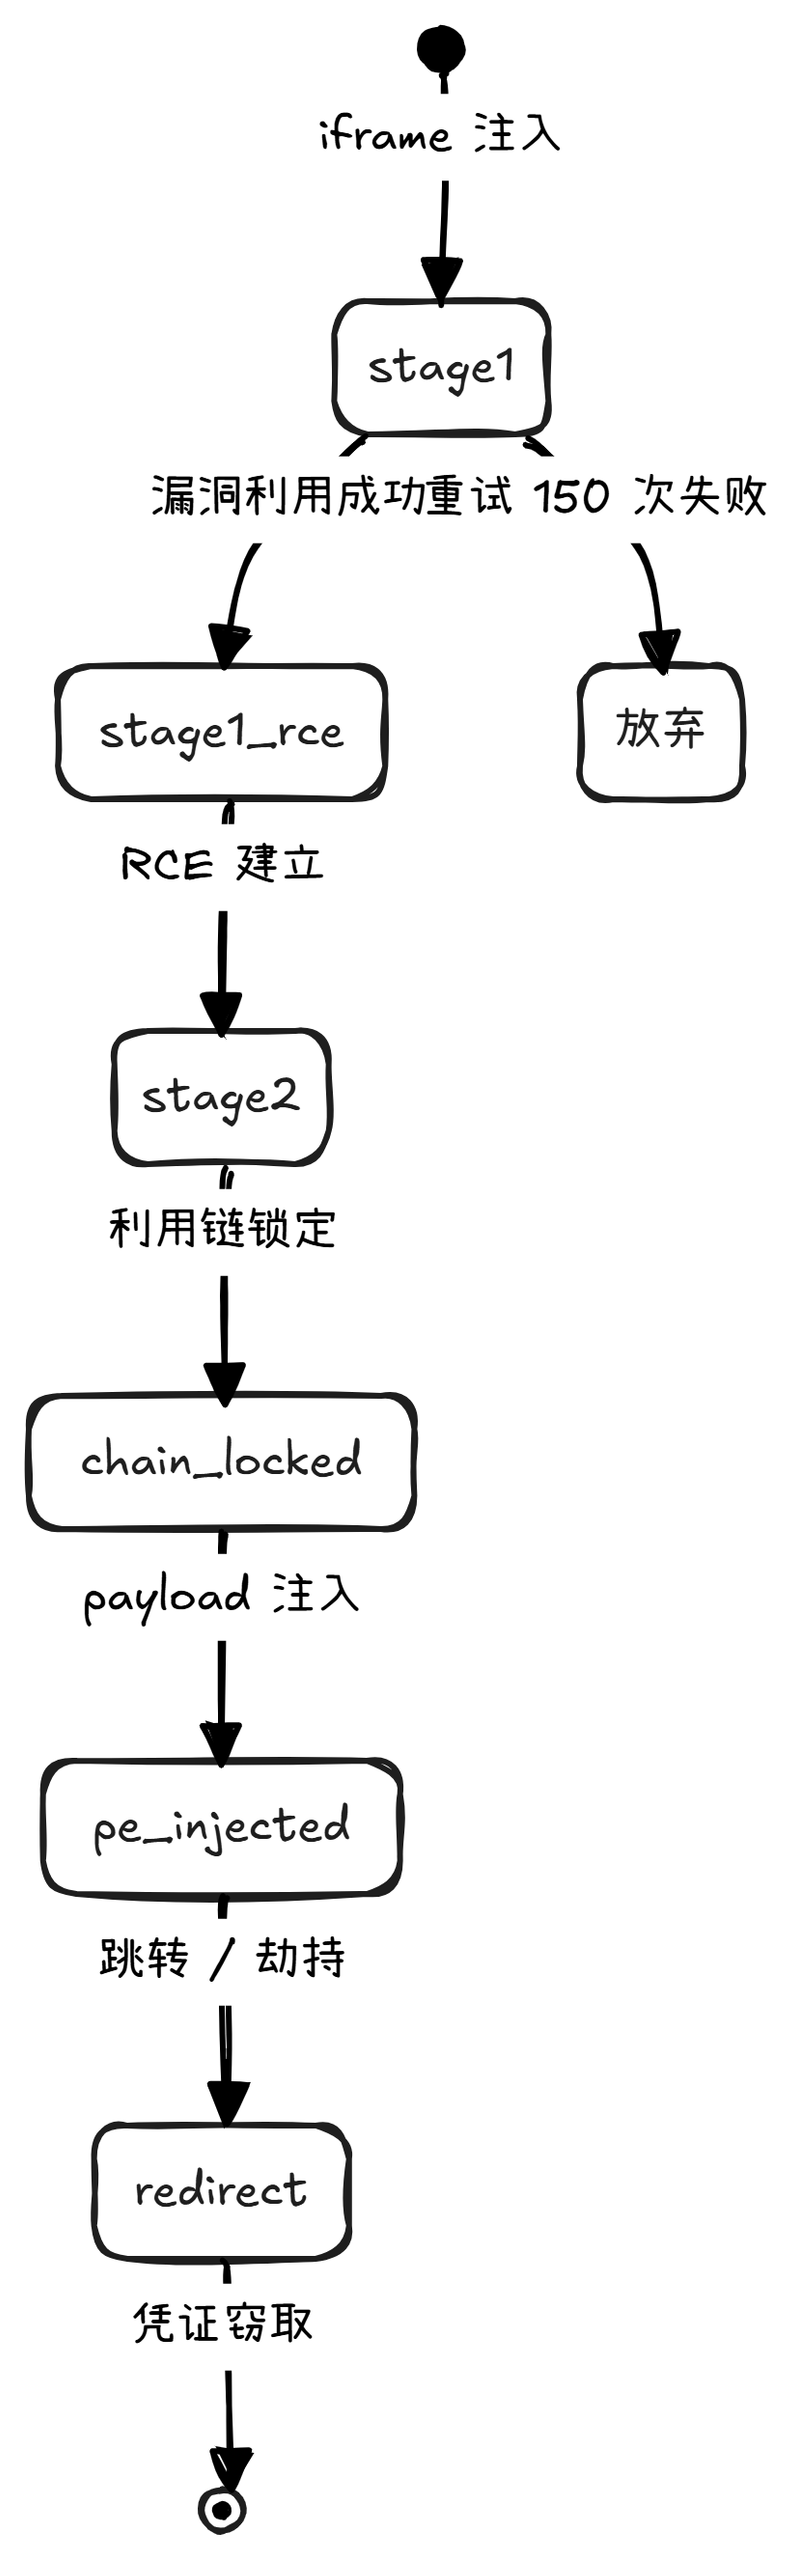
载荷还设置了明确的系统版本门槛,目标集中在 iOS 18.4–18.6。如果系统或浏览器版本不匹配,页面不会提示失败,而是直接静默退出,因此普通用户很难察觉异常。
上述技术细节来自原始样本分析。本文不提供复现步骤和利用代码,避免增加不必要的安全风险。
五、攻击目标可能是移动钱包助记词
原文在后利用载荷中发现多个钱包应用的 Bundle ID,包括 imToken 与 TronLink。由此研判,攻击者的目的可能不是单纯收集邮箱、展示广告或挖矿,而是在设备获得代码执行能力后,进一步窃取移动钱包中的敏感信息。
助记词一旦泄露,修改 App 登录密码或卸载钱包通常无法阻止资产被转走。真正有效的处置方式,是在可信设备上创建全新的钱包和助记词,并尽快把资产转移至新地址。
六、普通用户应该怎么做
尚未访问过活动页
- 不要打开相关链接,也不要为了领取免费 VPS 改用 Safari 访问。
- 删除已经收到的邀请码或推广链接,不要继续转发给群友。
- 对“高额免费资源 + 邀请返利 + 强制指定浏览器”的活动保持警惕。
曾用 iPhone 或 iPad 访问过
- 立即检查并安装 iOS 可用的最新安全更新。
- 如果设备中安装了 imToken、TronLink 或其他热钱包,检查近期登录记录、授权和链上转账。
- 若钱包内有重要资产,优先在另一台可信设备上创建新钱包,并将资产转移到新地址。
- 撤销不必要的 DApp 授权,但不要把“撤销授权”误认为助记词泄露后的完整补救措施。
- 对高风险用户,可在“设置 → 隐私与安全性”中评估是否启用锁定模式。
网站管理员与安全团队
- 在 DNS、防火墙、代理与终端安全策略中拦截原文列出的诱饵域、载荷域及 C2 地址。
- 检索包含
X-Site-Host、X-Session-ID、X-DS等特征头的异常流量。 - 将“新注册域名、单一活动子域、无 MX、强制移动端 UA、外链混淆脚本”作为组合风险信号,而不是孤立判断。
七、威胁情报指标(IOC)
以下指标仅供安全拦截和日志排查使用,请勿直接访问。
| 类型 | 指标 |
|---|---|
| 诱饵域 | event.polarnode.vip |
| 载荷域 | lk.wyincc.com |
| C2 | 13.248.210.49:36887 |
| 备用 C2 | 166.117.225.238:36887 |
| 关键路径 | /lk.js、/dist/sandbox.html、/dist/chunks/vendor.js、/dist/chunks/polyfill.js、/dist/chunks/runtime.js、/group.html |
| 特征请求头 | X-Site-Host、X-Session-ID、X-DS |
| 限流 Cookie | _tc_r=1 |
| 原文所述目标环境 | iOS 18.4–18.6 Mobile Safari |
| 原文所述目标应用 | imToken、TronLink 等移动钱包 |
总结
这起事件利用“免费 VPS 内测”和邀请奖励降低用户戒心,再通过浏览器环境分流,把符合条件的 iOS Safari 用户导入疑似 WebKit 利用链。电脑端看起来正常,并不意味着链接安全。
面对类似活动,不要只看赠送力度,更要核验服务商背景、域名历史、官网与控制面板是否完整,以及页面是否强制指定设备或浏览器。涉及移动钱包的用户尤其应提高警惕:不要在存放重要资产的设备上测试来历不明的活动链接。
本文根据昔尘源分享发布的《【避坑】PolarNode 水坑行动技术分析:针对 iOS 18.4–18.6 Safari 的 WebKit 利用链》重新整理与改写,原始分析日期为 2026 年 9 月 1 日。原文地址:https://www.azx.us/posts/743
评论